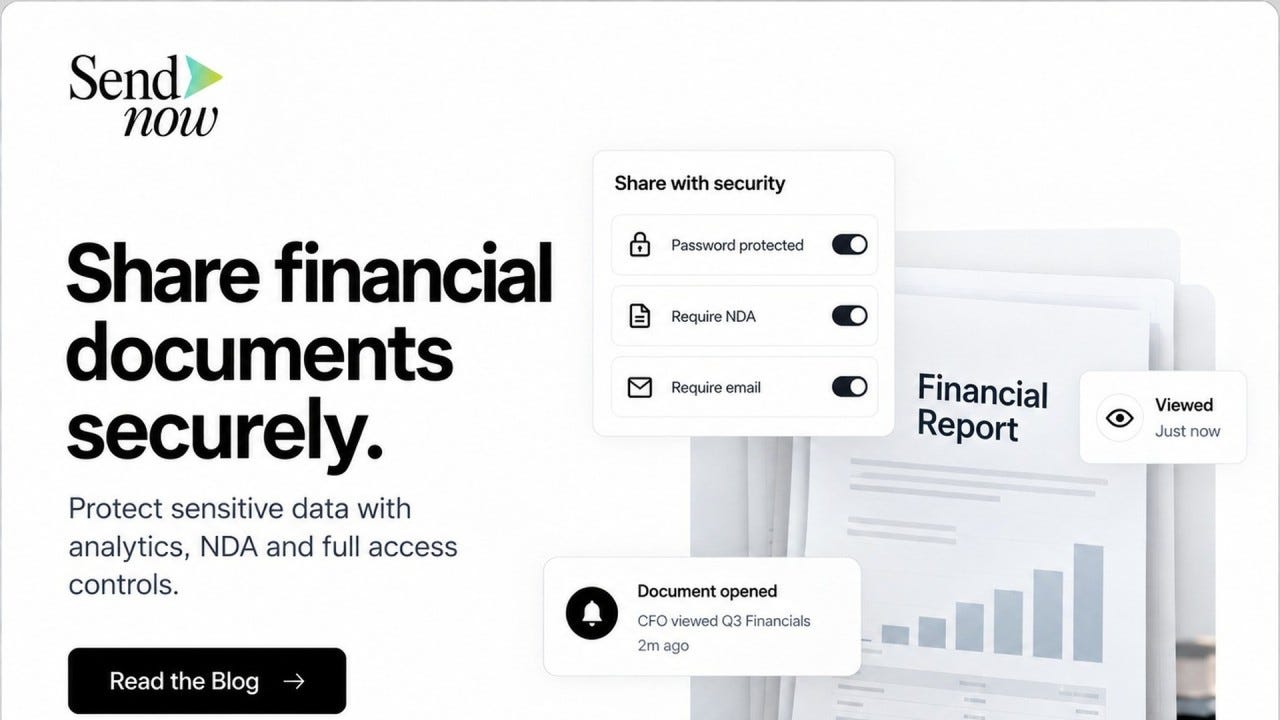
ความลับทางการเงินต้องปลอดภัย: กลยุทธ์การแบ่งปันเอกสารอย่างมั่นคงสำหรับทีมการเงิน
ทีมงานด้านการเงินคือหัวใจสำคัญของทุกองค์กร ข้อมูลที่พวกเขารับผิดชอบนั้นมีความละเอียดอ่อนและทรงคุณค่าอย่างยิ่ง ไม่ว่าจะเป็นข้อมูลการเงินเชิงลึก, โมเดลธุรกิจ, รายงานผู้ลงทุน ไปจนถึงเอกสารสำคัญในการควบรวมกิจการ
เอกสารเหล่านี้คือ เส้นเลือดใหญ่ ที่หล่อเลี้ยงการตัดสินใจและการเติบโตทางธุรกิจ การจัดการและแบ่งปันข้อมูลดังกล่าวอย่างปลอดภัยจึงไม่ใช่แค่เรื่องดี แต่เป็นเรื่อง จำเป็น อย่างยิ่งยวด โดยเฉพาะในยุคที่การทำงานร่วมกันแบบดิจิทัลกลายเป็นบรรทัดฐาน
เดิมพันสูง: ความเสี่ยงของการละเลยความปลอดภัย
การเพิกเฉยต่อความปลอดภัยในการแบ่งปันเอกสารทางการเงินอาจนำมาซึ่ง หายนะ ได้อย่างรวดเร็ว
ลองนึกภาพว่าข้อมูลทางการเงินของบริษัทหลุดรั่วออกไป อาจหมายถึงการถูกโจรกรรมข้อมูล, การฉ้อโกงทางการเงิน, ความเสียหายต่อชื่อเสียงและ ความน่าเชื่อถือ ที่สร้างสมมานาน
นอกจากนี้ ยังต้องเผชิญกับบทลงโทษทางกฎหมายและค่าปรับจำนวนมหาศาลจากการไม่ปฏิบัติตามข้อกำหนดด้านการคุ้มครองข้อมูล ซึ่งอาจส่งผลกระทบต่ออนาคตขององค์กรได้อย่างถาวร
หลักการพื้นฐานสู่ความปลอดภัยขั้นสูงสุด
หัวใจสำคัญของการแบ่งปันเอกสารทางการเงินอย่างปลอดภัยเริ่มต้นจากหลักการพื้นฐานที่แข็งแกร่ง
อันดับแรกคือ การเข้ารหัสข้อมูล (Encryption) เอกสารทุกชิ้นที่ถูกส่งหรือจัดเก็บจะต้องถูกเข้ารหัสแบบ ครบวงจร (End-to-End) เพื่อให้แน่ใจว่าจะมีเพียงผู้ที่ได้รับอนุญาตและมี “กุญแจ” เท่านั้นที่สามารถเข้าถึงและอ่านข้อมูลได้ หากข้อมูลตกไปอยู่ในมือคนผิด ก็จะไม่สามารถนำไปใช้ประโยชน์ได้
ถัดมาคือ การควบคุมสิทธิ์การเข้าถึง (Access Control) อย่างเข้มงวด ต้องกำหนดได้อย่างละเอียดว่าใครสามารถเข้าถึงเอกสารใดบ้าง มีสิทธิ์ในการอ่าน, แก้ไข, ดาวน์โหลด หรือลบข้อมูลได้แค่ไหน การใช้ระบบ สิทธิ์ตามบทบาท (Role-Based Access) ช่วยให้การจัดการเป็นไปอย่างมีประสิทธิภาพและลดความเสี่ยงจากการเข้าถึงเกินความจำเป็น
เครื่องมือและเทคโนโลยีเพื่อการป้องกันที่แข็งแกร่ง
ในโลกดิจิทัลปัจจุบัน มีเครื่องมือและเทคโนโลยีมากมายที่ช่วยเสริมสร้างความปลอดภัยให้กับทีมการเงิน
แพลตฟอร์มการทำงานร่วมกันที่ปลอดภัย (Secure Collaboration Platforms) คือคำตอบ แพลตฟอร์มเหล่านี้ถูกออกแบบมาโดยเฉพาะเพื่อการแบ่งปันเอกสารที่ละเอียดอ่อน พร้อมฟังก์ชันการรักษาความปลอดภัยในตัว
อีกหนึ่งชั้นของการป้องกันที่สำคัญคือ การยืนยันตัวตนแบบหลายปัจจัย (Multi-Factor Authentication – MFA) การเพิ่มขั้นตอนการยืนยันตัวตน เช่น รหัสผ่านควบคู่กับการใช้รหัส OTP หรือไบโอเมตริกซ์ จะช่วยป้องกันการเข้าถึงจากผู้ไม่หวังดี แม้ว่ารหัสผ่านจะถูกขโมยไปก็ตาม
นอกจากนี้ การนำ การป้องกันข้อมูลรั่วไหล (Data Loss Prevention – DLP) มาใช้ จะช่วยตรวจสอบและป้องกันไม่ให้ข้อมูลสำคัญถูกส่งออกนอกองค์กร หรือถูกใช้งานอย่างไม่เหมาะสมโดยไม่ได้รับอนุญาต
สร้างวัฒนธรรมความปลอดภัย: บุคลากรและกระบวนการ
เทคโนโลยีเป็นสิ่งสำคัญ แต่ คน คือปัจจัยที่สำคัญที่สุดในการสร้างความปลอดภัยอย่างยั่งยืน
การ อบรมพนักงาน (Employee Training) อย่างต่อเนื่องเกี่ยวกับภัยคุกคามทางไซเบอร์, แนวทางปฏิบัติที่ดีที่สุดในการจัดการข้อมูล และนโยบายความปลอดภัยขององค์กร เป็นสิ่งจำเป็นอย่างยิ่ง พนักงานที่เข้าใจและตระหนักถึงความสำคัญของความปลอดภัยคือแนวป้องกันแรกที่ทรงพลัง
การ ตรวจสอบความปลอดภัยเป็นประจำ (Regular Security Audits) ทั้งจากภายในและภายนอกองค์กรจะช่วยระบุช่องโหว่และจุดอ่อนที่อาจเกิดขึ้น และยังช่วยให้มั่นใจว่าระบบและกระบวนการทำงานเป็นไปตาม มาตรฐานและกฎระเบียบ (Compliance) ที่เกี่ยวข้อง เช่น GDPR, ISO 27001 หรือ SOX
การบริหารจัดการเอกสารและระบบ ควบคุมเวอร์ชัน (Version Control) ที่ดีก็มีความสำคัญไม่แพ้กัน เพื่อให้แน่ใจว่าทุกคนกำลังทำงานกับเอกสารฉบับล่าสุด และสามารถย้อนกลับไปดูประวัติการเปลี่ยนแปลงได้ หากเกิดข้อผิดพลาด
การเสริมสร้างความปลอดภัยในการแบ่งปันเอกสารทางการเงินคือการลงทุนที่คุ้มค่าและต่อเนื่อง ไม่ใช่แค่การติดตั้งซอฟต์แวร์หรือกำหนดนโยบาย แต่เป็นการสร้างวัฒนธรรมที่ให้ความสำคัญกับการปกป้องข้อมูล ซึ่งเป็นหัวใจสำคัญของการดำเนินธุรกิจในอนาคต